تفاصيل مثيرة..
لغز أكبر ضربة لنووي إيران يكشف بعد أكثر من 16 عاما!
وكالة أنباء حضرموت
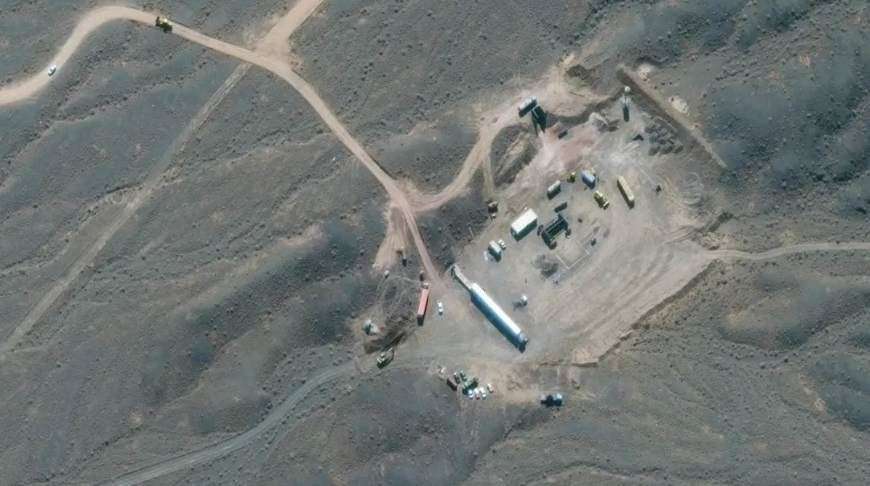
تفاصيل مثيرة كشفها تحقيق استقصائي أعدته صحيفة هولندية عن هوية العميل الذي أدخل الفيروس الدودي "ستاكسنت - Stuxnet" إلى موقع تخصيب اليورانيوم الرئيسي في نطنز وسط إيران، ليعود معها اسم المهندس الهولندي إريك فان سابين، مجدداً إلى الواجهة بعد كل تلك السنوات ليكشف ألغاز ذلك الهجوم الخفي الذي حيّر العلماء طوال السنوات الـ 16 الماضية.
وبين تفاصيل وصول المخابرات الأميركية والإسرائيلية إلى المنشأة الشديدة التحصين، بعدما نجح المهندس الهولندي بعد سنوات على ما يبدو من التحضيرات والتعاون مع الموساد والسي آي إي، في إدخال معدات ملوثة بالفيروس إلى شريان الحياة في نطنز، وتركيبها على مضخات مياه.
بعد وفاة منفذ العملية
وبحسب التحقيق الذي نشرته صحيفة "دي فولكس كرانت"، فإن المهندس الهولندي إريك فان سابين، عميل جهاز المخابرات والأمن العام الهولندي (AIVD)، هو من نجح في الوصول إلى منشأة نطنز، لتنفيذ العملية التي سبقتها سنوات من الإعداد والتعاون بين وكالة المخابرات المركزية الأميركية، والموساد الإسرائيلي وتكلفة قدرها مليار دولار لتطوير الفيروس.
وعن دوافع الكشف عن هوية المنفذ، ذكرت الصحيفة أن وفاة المهندس "أزالت خطر الانتقام الإيراني منه"، مشيرةً إلى موافقة عائلته، على ذكر اسمه ونشر صورته.
وذكر التحقيق أن المهندس قام بمهمة محفوفة بالمخاطر للغاية في إيران، عبر تسلله إلى منشأة نطنز، عام2007، حيث ركّب أجهزة ومعدات ملوثة، وأدى ذلك إلى تعطيل ألف جهاز مركزي في منشأة نطنز.
متزوج من إيرانية ويعمل في دبي
وبحسب الصحيفة، فإن المهندس الهولندي المتزوج من إيرانية، كان يعمل في شركة نقل في دبي، وسافر مرات عدة إلى إيران، وقالت شركة النقل "تي تي إس إنترناشيونال" إنها أرسلت قطع غيار لصناعة النفط والغاز في إيران سابقًا، لكنها لم تكن على علم بالأنشطة السرية لموظفها، العميل الهولندي.
مهمة سرية وموت غامض
ومن غير الواضح ما إذا كان "سابين" استغلّ مهامه في الشركة لاستيراد المعدات النووية إلى إيران، أو كان يعلم بأن المعدات التي أرسلها إلى نطنز كانت تحتوي على فيروس مدمر.
وفي نهاية 2008، سافر "سابين" وأسرته إلى إيران؛ لقضاء عطلة نهاية السنة، لمدة عشرة أيام، لكنه غداة وصوله، أراد من أسرته المغادرة فورًا.
وبعد أسبوعين من مغادرته الغامضة لإيران، توفي سابين في حادث في الشارقة بالقرب من دبي، إثر خروجه بدراجته النارية التي انقلبت به وكسرت رقبته.
وأثارت وفاته تساؤلات لدى جهاز المخابرات الهولندي، وكانت مخاوف من أن تكون وفاته على صلة بأنشطته السرية في إيران.
دون علم السلطات
وبعد مرور 16 عاما على العملية، لم يفصح جهاز المخابرات العامة الهولندي عن أي تفاصيل للعملية، وجاء في رده على أسئلة صحيفة "دي فولكس كرانت" والتي أرفقت بجميع نتائج التحقيق "نحن لا نصدر أبدا بيانات حول الأمور التي يمكن أن تكشف شيئا ما عن أساليب عملنا". كما لم ترد وكالة المخابرات المركزية على الأسئلة المتعلقة بمضخات المياه وعدم إبلاغ نظرائهم الهولنديين بالخطة كاملة.
ويزعم التحقيق أن المسؤولين السياسيين الهولنديين لم يعلموا بأي شيء إطلاقا عن دور جهاز المخابرات في تخريب البرنامج النووي الإيراني، ومنهم رئيس الوزراء آنذاك جان بيتر بالكينينده الذي رد على الصحيفة بقوله "أنا دائما متردد في النظر إلى الوراء عندما كنت رئيسا للوزراء، بالإضافة إلى ذلك، يجب أن أحافظ على السرية بشأن هذا الأمر، ليس فقط خلال فترة رئاسة الوزراء، ولكن أيضا بعد ذل".
وعندما تم إطلاق فيروس "ستاكسنت" في عام 2007، لم تكن هناك اتفاقيات أو قواعد دولية لاستخدام الفيروسات التخريبية، ولم تضع الأمم المتحدة معايير (غير ملزمة قانونيا) لقواعد العمل في المجال الرقمي إلا في عام 2015، ووفقا للأمم المتحدة، فإن مهاجمة البنية التحتية الحيوية غير مسموح بها.
واتهمت إيران إسرائيل أكثر من مرة بتخريب أجهزة الطرد المركزي في منشأة نطنز، آخرها في أبريل/نيسان 2021، حين أعلنت أن المنشأة النووية قد تعرضت إلى "عمل إرهابي نووي"، كما اتهمتها أيضا بتنفيذ تفجيرات وعمليات اغتيال لعلماء في المجال النووي.
وفي عام 2019، خلص تحقيق داخلي لجهاز المخابرات العامة الهولندي حول الموضوع إلى أن "سلسلة الأدلة غير مكتملة"، ولا يظهر في أرشيف الجهاز أن العميل فان سابين هو الذي زرع فيروس "ستاكسنت" في محطة نطنز، أو أن المعدات التي أحضرها إلى نطنز تحتوي على الفيروس المدمر.
فيروس "ستاكسنت - Stuxnet"
يذكر أن الولايات المتحدة وإسرائيل كانتا طورتا "ستاكسنت" الذي اكتشف علناً في 2010، بعد استخدامه لمهاجمة منشأة نطنز، في أول هجوم من نوعه يستخدم فيروسا لمهاجمة معدات صناعية. وقال مسؤولون إيرانيون حينها "إن الفيروس أصاب محطة بوشهر النووية، المطلة على الخليج العربي"، حسب ما نقلت صحيفة "الشرق الأوسط".
ويعدّ هذا الفيروس برنامج كمبيوتر خبيثاً يهاجم أنظمة التحكم الصناعية المستخدمة على نطاق واسع التي تنتجها شركة "سيمنس ايه جي" الألمانية، ويستغل ثغرات أمنية في نظام التشغيل "مايكروسوفت ويندوز".
كما يمكن أن يستخدم بحسب عدد من الخبراء في التجسس أو التخريب.